CtrlOps 1.0
您的服务器。经过人工智能审核、管理和部署。
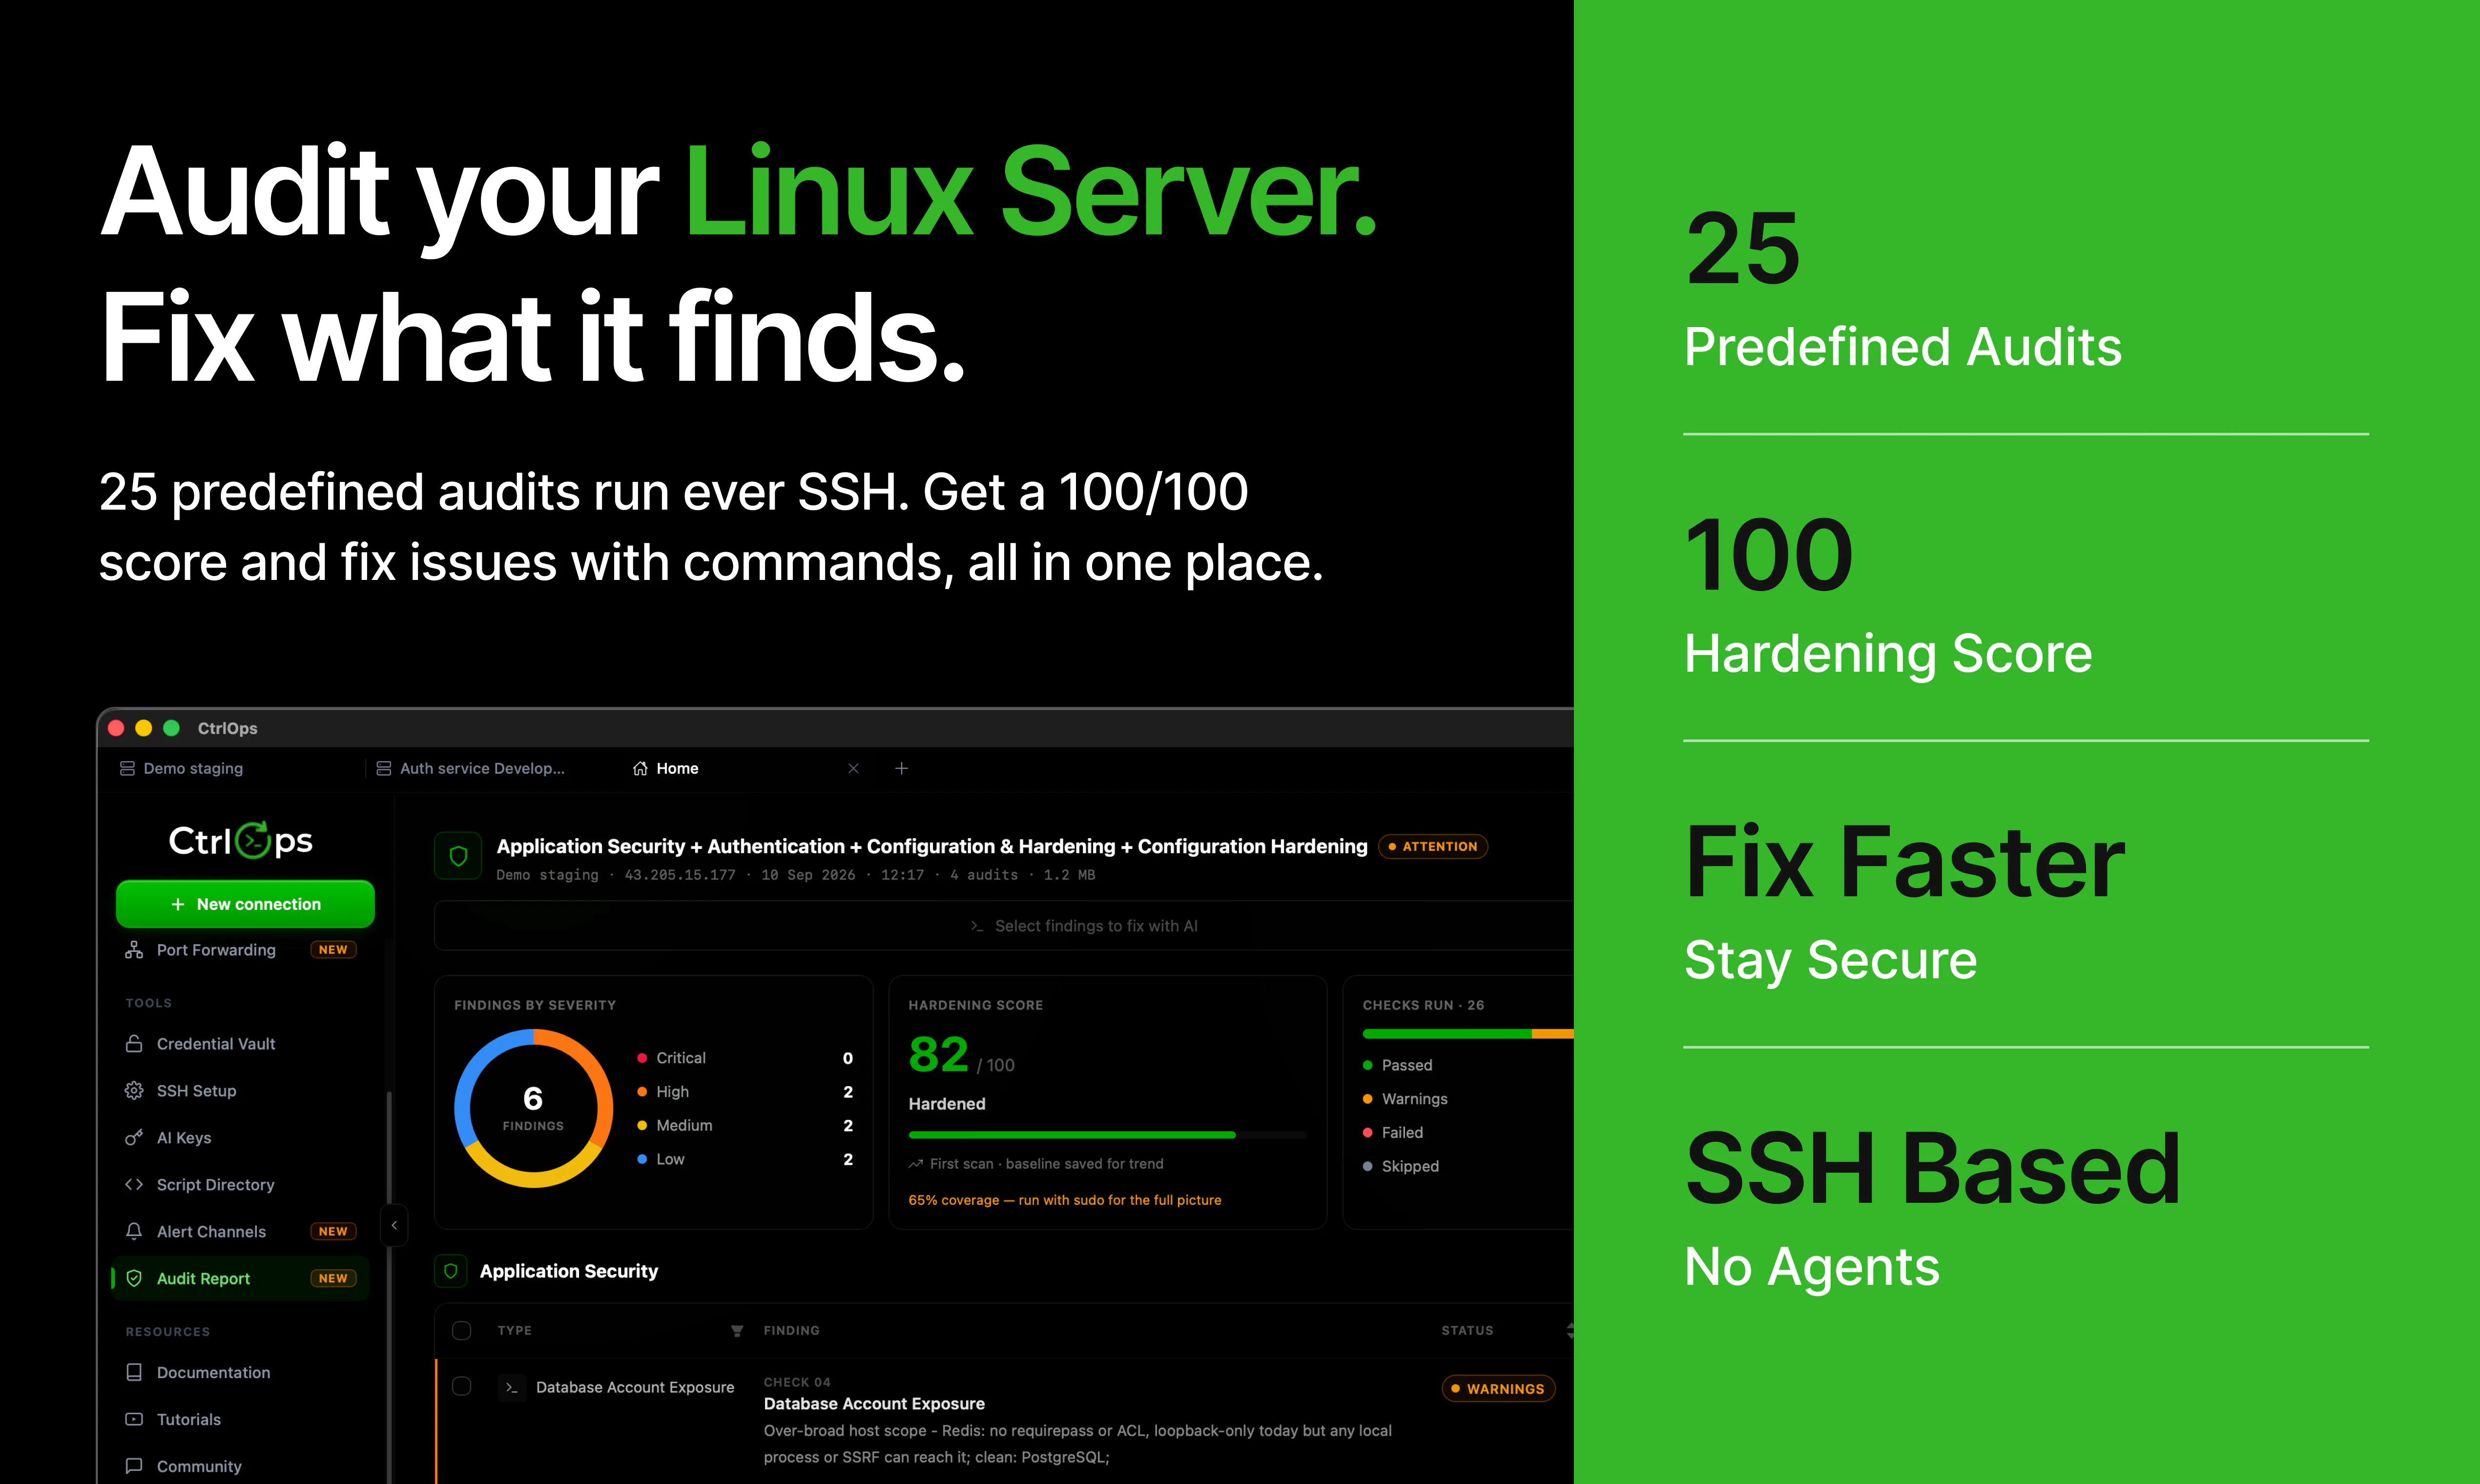
您真的清楚现在谁有权访问您的服务器吗?CtrlOps 提供 25 项安全检查,并生成 PDF 审计报告,以及针对每个发现问题的修复命令。您可以查看谁可以登录每台服务器,一键撤销所有服务器的访问权限,无需操作终端即可分配任意级别的角色/访问权限。所有日志文件均可查找并搜索,无需 SSH。几分钟内即可从 GitHub 部署任何应用程序。100% 本地部署。您的凭据永远不会离开您的计算机。
AI 分析
CtrlOps 是一款 100% 本地运行、AI 驱动的平台,用于 Linux 服务器审计、管理和部署。核心功能包括基于 25 项检查的安全强化评分、附带修复命令的 PDF 审计报告、整个服务器群的登录和访问可见性(一键撤销、角色分配无需终端)、无需 SSH 的可搜索日志以及快速的 GitHub 应用部署。它解决了未知服务器访问风险、繁琐的手动安全审计、终端依赖以及低效日志分析等关键痛点。其独特卖点是隐私优先的本地执行(凭证永不离开设备)、AI 自动化和一体化简易性。整体价值主张是为开发者和管理员提供安全、高效的服务器运维,无需云依赖或复杂设置。
在 2025-2026 年,随着 AI 在 DevOps 中的采用成熟、网络安全威胁上升、对隐私优先本地工具的需求增加( amid 数据泄露担忧)以及向自动化安全合规的转变,时机非常有利。经济压力推动在不增加大量云成本的情况下实现效率提升。优秀时机。
技术难度为中高,因为需要 AI 在安全检查上的准确性以及本地 LLM 集成,但产品已发布表明其可行性。开发成本对专注工具而言适中;供应链风险低,因为是纯软件;安全功能的合规风险存在,但通过本地设计缓解。对服务器群的可扩展性强,适合开发工具的团队契合度好。总体评级:高。
主要细分:DevOps 工程师、SRE、系统管理员和安全团队(25-45 岁,技术熟练),来自管理 Linux 基础设施的初创公司、中小企业和科技公司。行业:软件开发、IT 服务、网络安全。地理分布:主要在北美和欧洲。DevSecOps TAM 约 150 亿美元+,Linux 服务器工具 SAM 约 20 亿美元,AI 本地细分 SOM 约 1.5 亿美元。核心痛点:访问不透明和手动操作。对节省时间、降低风险的工具有高付费意愿(可能是免费增值/订阅模式)。
中等。直接竞争对手:1. Teleport (goteleport.com) - 安全访问和审计。2. JumpCloud (jumpcloud.com) - 目录和服务器管理。3. Ansible (ansible.com) - 自动化和部署。4. Lynis (github.com/CISOfy/lynis) - 开源安全审计。5. Fleet (fleetdm.com) - 设备/服务器管理。优势:独特的 AI 驱动洞察、完全本地/隐私重点、一体化(审计/访问/日志/部署)以及一键简易性和 PDF 报告。劣势:作为较新进入者,可能缺乏企业成熟度、集成或已证明的规模,与成熟玩家相比;定价未详但本地模式可能成为差异化点。
升级 Pro 解锁完整 AI 分析