Polylane for Security
在漏洞被利用之前将其捕获。
开发者工具人工智能安全
▲ 92 票4 评论发布 2026年11月15日
访问官网本周 #90
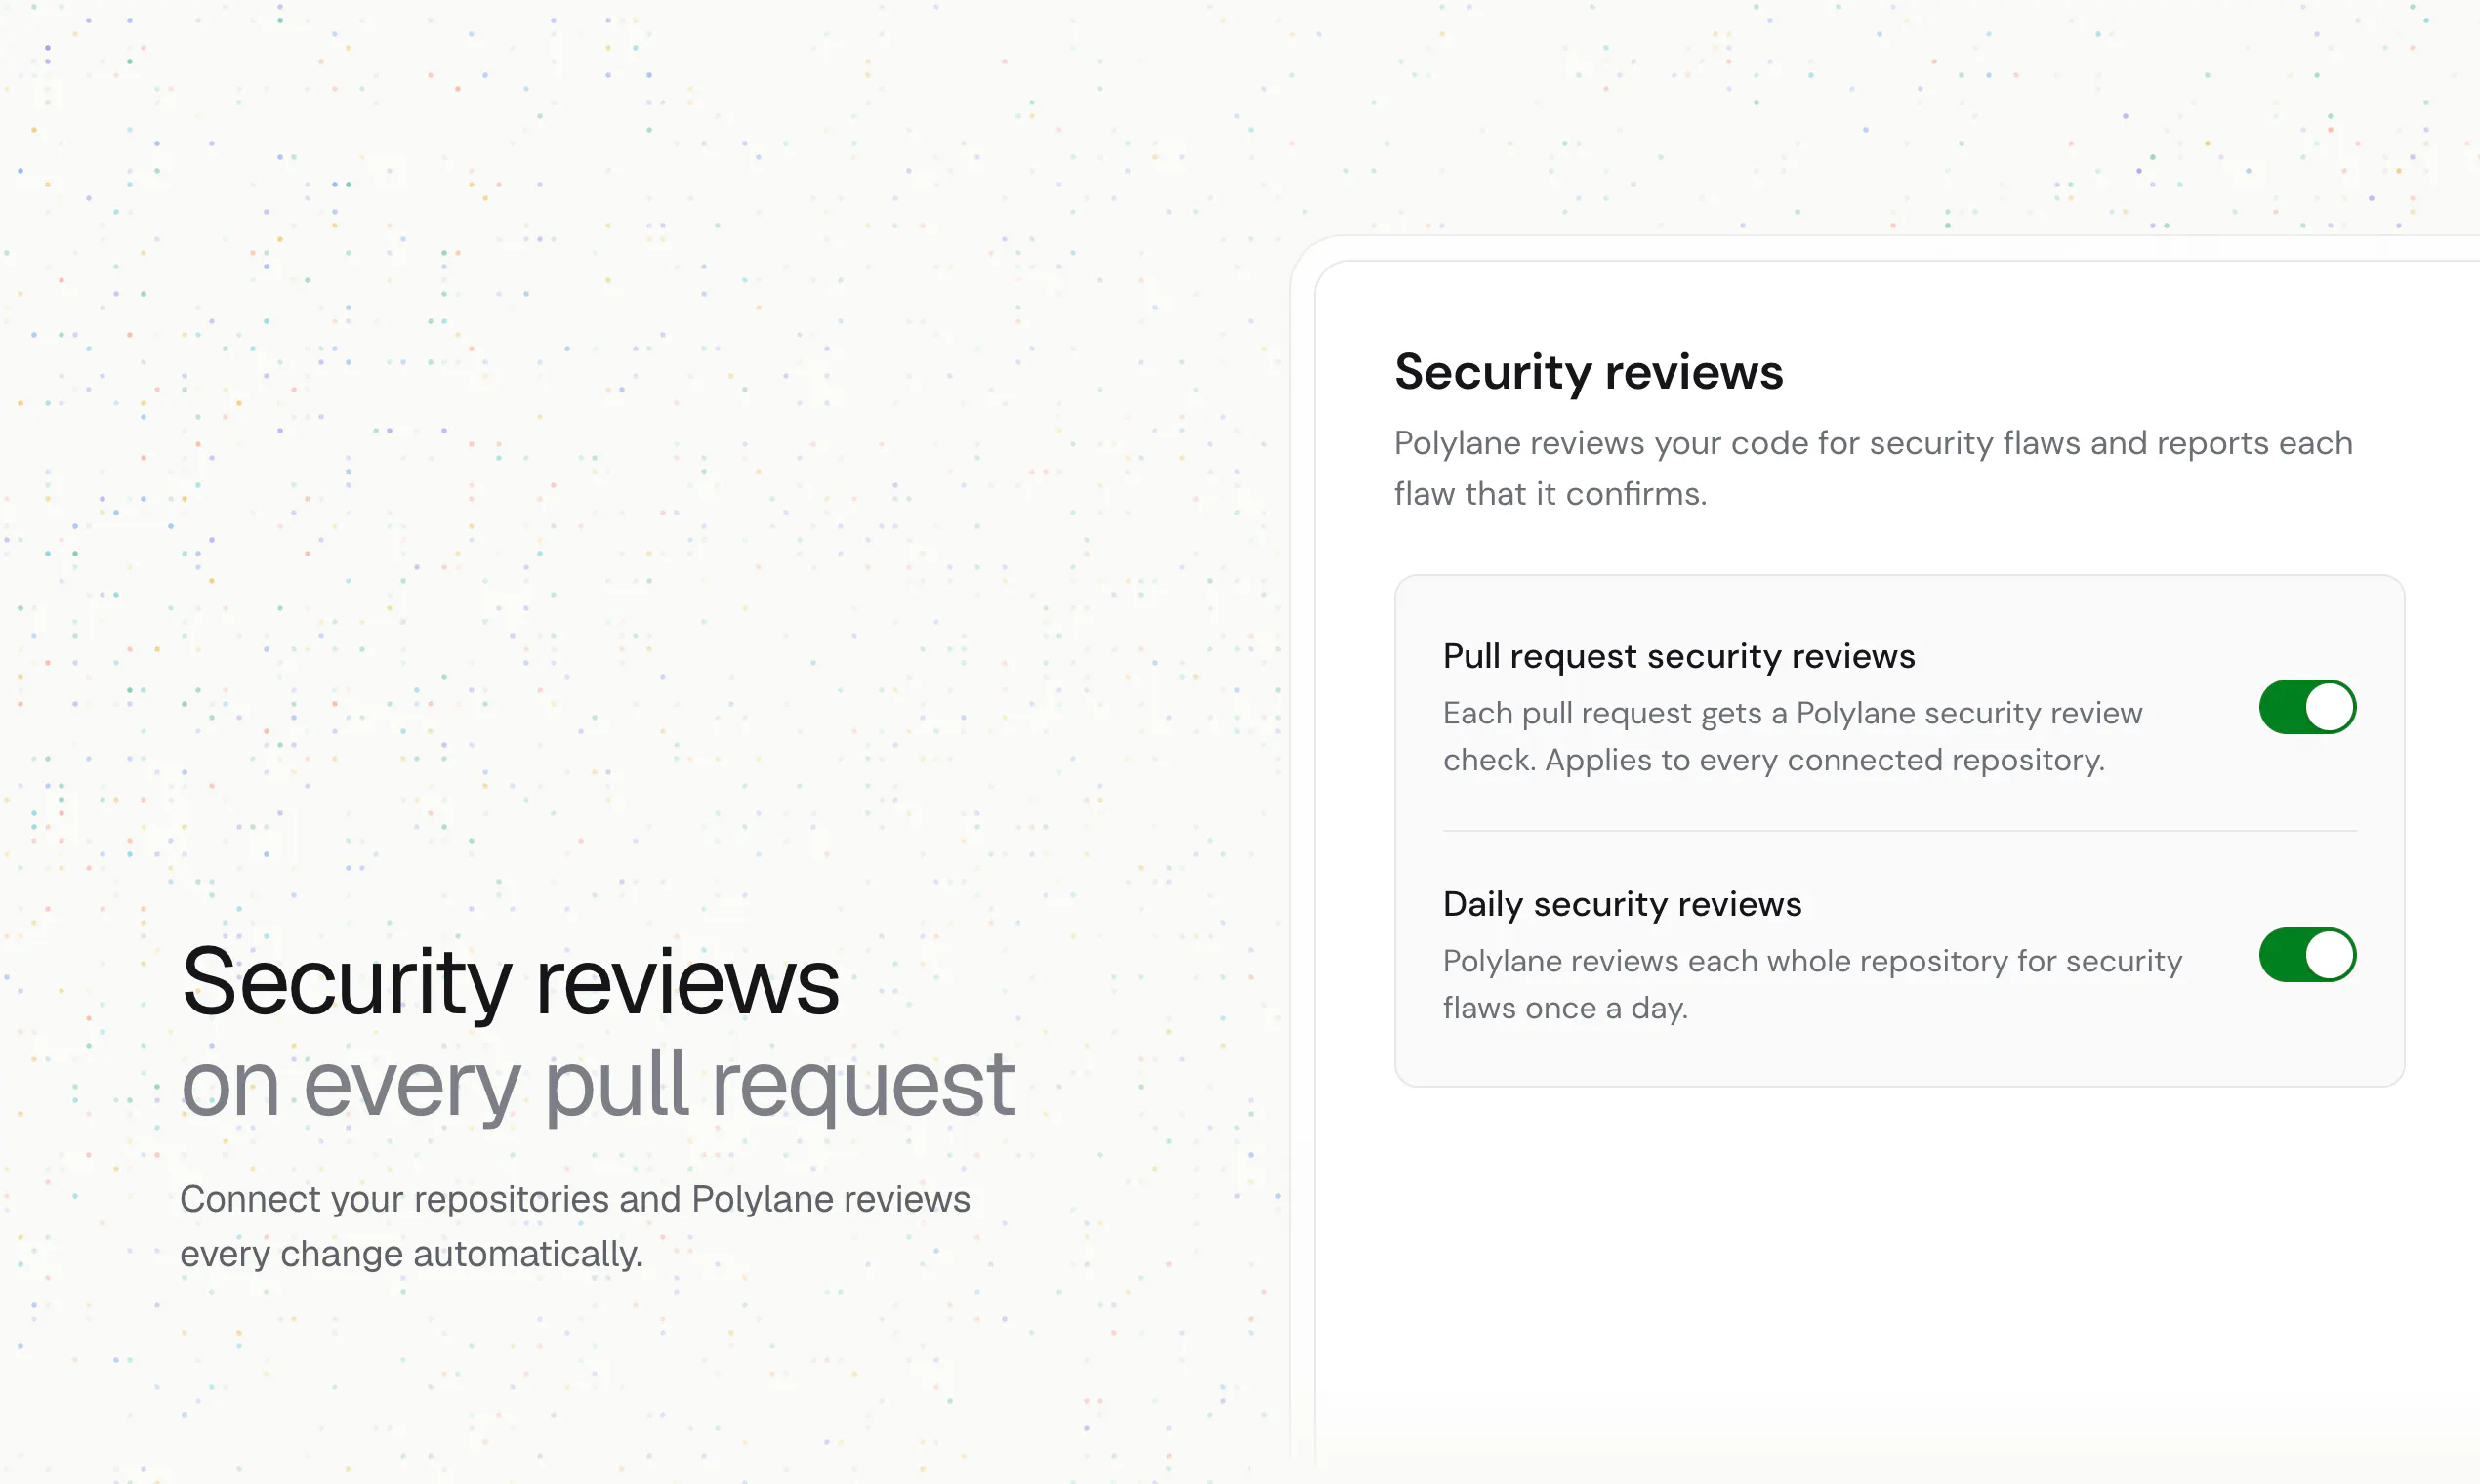
Polylane 会审查即将部署到生产环境的拉取请求,以发现可利用的安全漏洞。审查结果会追踪攻击者控制的输入到存在漏洞的代码行,并提供证据和建议的修复方案。对于看似安全的候选方案,系统会给出排除理由。每日依赖项扫描会查找已知的 CVE 漏洞,优先处理最严重的漏洞,并在活跃的已部署代码库中提交修复拉取请求。
AI 分析
该产品的 AI 分析尚未生成。